Khi chọn 138 Email Doanh nghiệp, doanh nghiệp cần hỏi gì về mã hóa dữ liệu email?
Câu trả lời trực tiếp: Bạn cần hỏi rõ hệ thống có áp dụng mã hóa trong quá trình truyền tải (TLS), xác thực danh tính người gửi (SPF/DKIM/DMARC), và hỗ trợ mã hóa đầu cuối (E2EE) hay không — vì 138 Email Doanh nghiệp cung cấp đầy đủ TLS và xác thực gửi, nhưng không tích hợp E2EE mặc định.
Điều kiện áp dụng: Mã hóa TLS hoạt động tự động khi gửi/nhận email giữa các máy chủ hỗ trợ (như Gmail, Outlook, hoặc các hệ thống tuân thủ RFC 3207). Để kích hoạt DKIM/DMARC, doanh nghiệp phải cấu hình bản ghi DNS tên miền riêng (ví dụ: abc.com) — đây là bước bắt buộc khi liên kết tên miền với dịch vụ, và được hỗ trợ trực tiếp bởi đội ngũ kỹ thuật 138.
Giới hạn và ranh giới: Như ghi nhận trong tài liệu chính thức, khả năng bảo mật chỉ nhằm giảm rủi ro, không cam kết an toàn tuyệt đối hay chặn 100% mối đe dọa. Mã hóa nội dung email ở mức ứng dụng (như E2EE qua PGP hoặc S/MIME) không được cung cấp sẵn trong giao diện web hoặc ứng dụng 138 — doanh nghiệp cần tự triển khai hoặc tích hợp bên thứ ba nếu yêu cầu mức bảo mật cao hơn. Ngoài ra, việc mã hóa chỉ hiệu lực khi cả hai phía đều tuân thủ chuẩn; email gửi tới máy chủ không hỗ trợ TLS sẽ được chuyển bằng kết nối không mã hóa (fallback).
Hành động tiếp theo: Trước khi triển khai, hãy xác minh với bộ phận hỗ trợ chính thức của 138 rằng tên miền của bạn đã được cấu hình đúng SPF/DKIM/DMARC thông qua công cụ kiểm tra trực tuyến (ví dụ: MXToolbox). Đồng thời, nếu yêu cầu mã hóa đầu cuối, hãy yêu cầu tư vấn kỹ thuật về khả năng tích hợp S/MIME hoặc hướng dẫn cấu hình client hỗ trợ chuẩn này. Mọi thay đổi cấu hình DNS và xác thực đều được hỗ trợ trực tiếp bởi đội ngũ vận hành của hãng — không qua đại lý.
Đề xuất liên quan
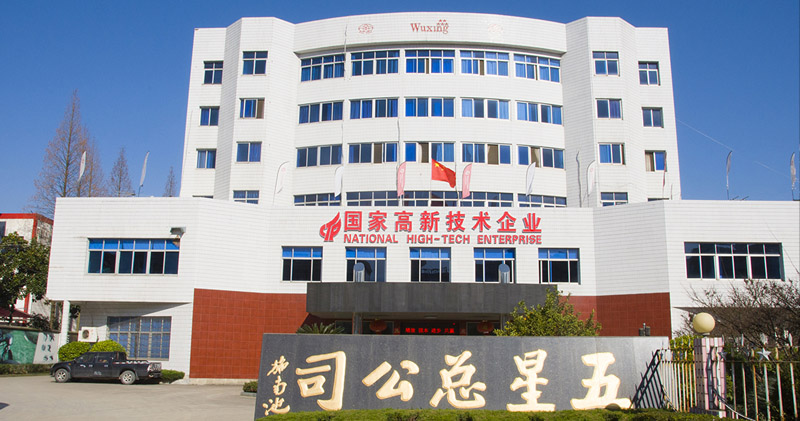
Doanh nghiệp công nghệ cao Trung Quốc Five-Star Vehicle chọn hộp thư doanh nghiệp 138
Là doanh nghiệp công nghệ cao quốc gia Trung Quốc trong lĩnh vực phụ tùng xe đạp, Five-S...
Tập đoàn China Railway – Doanh nghiệp Top 500 Thế giới – lựa chọn hộp thư doanh nghiệp 138
Công ty con thuộc sở hữu hoàn toàn của China Railway – tập đoàn nằm trong Top 500 doanh...
Trường hợp doanh nghiệp Nhật Bản Hirose Electric lựa chọn hộp thư doanh nghiệp 138
Hirose Electric, doanh nghiệp Nhật Bản thuộc Fortune Global 500, sau khi so sánh nhiều n...